AI駆動型 AppSecプラットフォーム
Mend.ioは、2011年に誕生した実績あるAppSecプラットフォームです。AI駆動型のケイパビリティはGartnerやForresterなどからの注目を集めており、またCyber Security Excellence Awardsなど、これまでに数多くの賞を受賞しています。
- ソースコードの脆弱性検出(SAST、静的テスト)
- ライブラリのリスク検出(SCA、SBOM作成などのソフトウェア構成分析)
- コンテナイメージのスキャン
- 依存関係の更新(アップデート)
- アプリケーション内のAIコンポーネントのセキュリティ
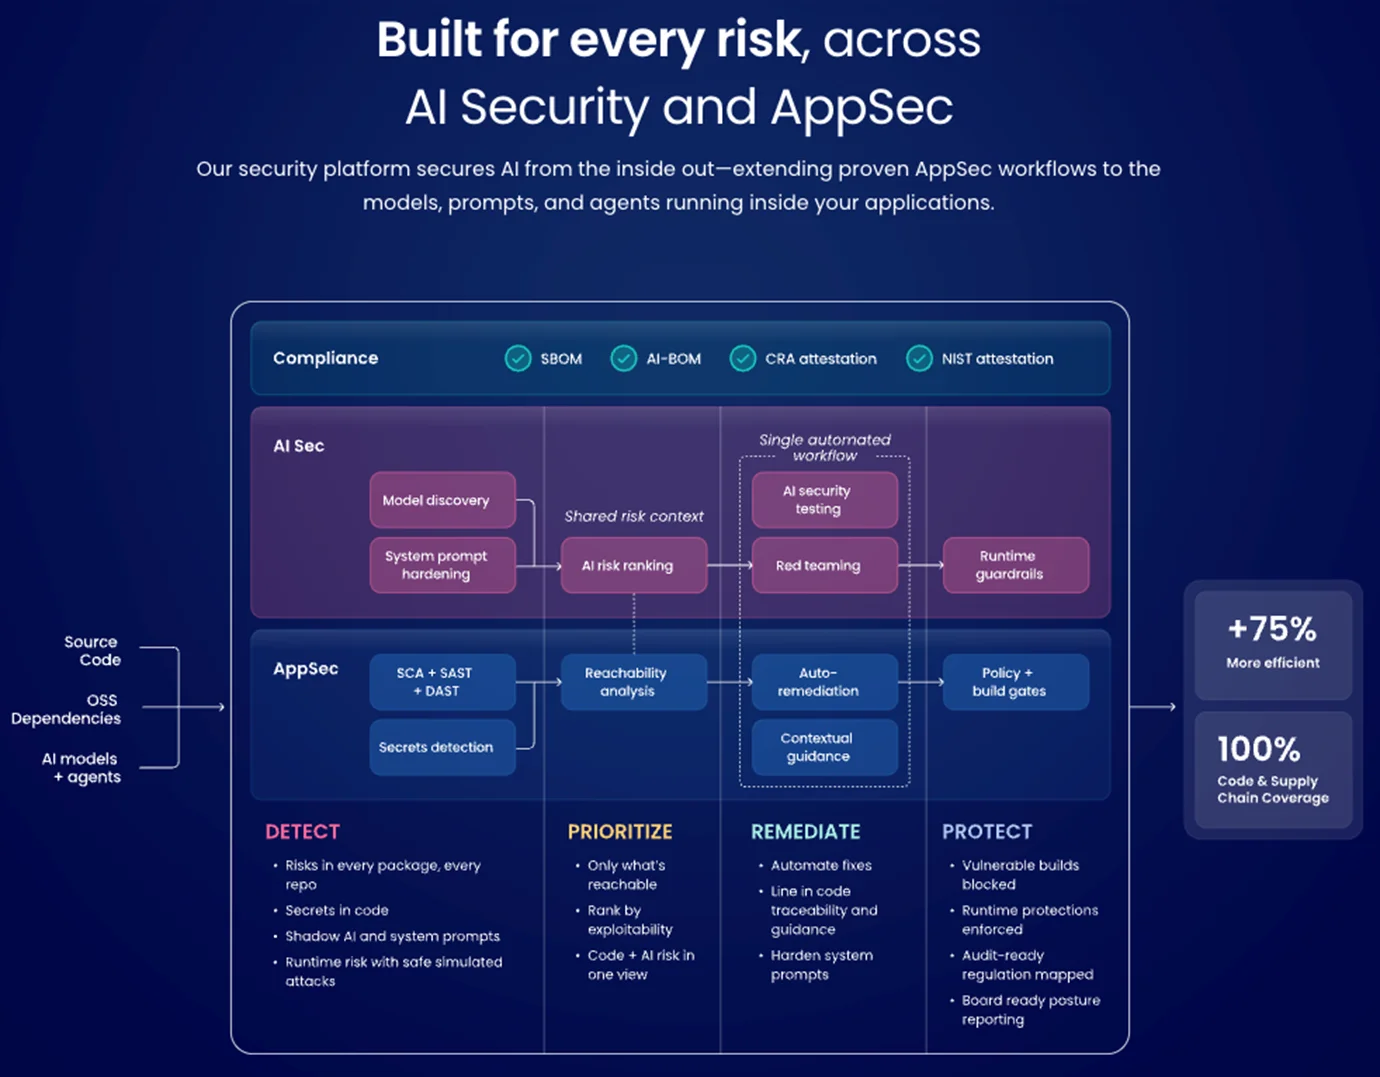
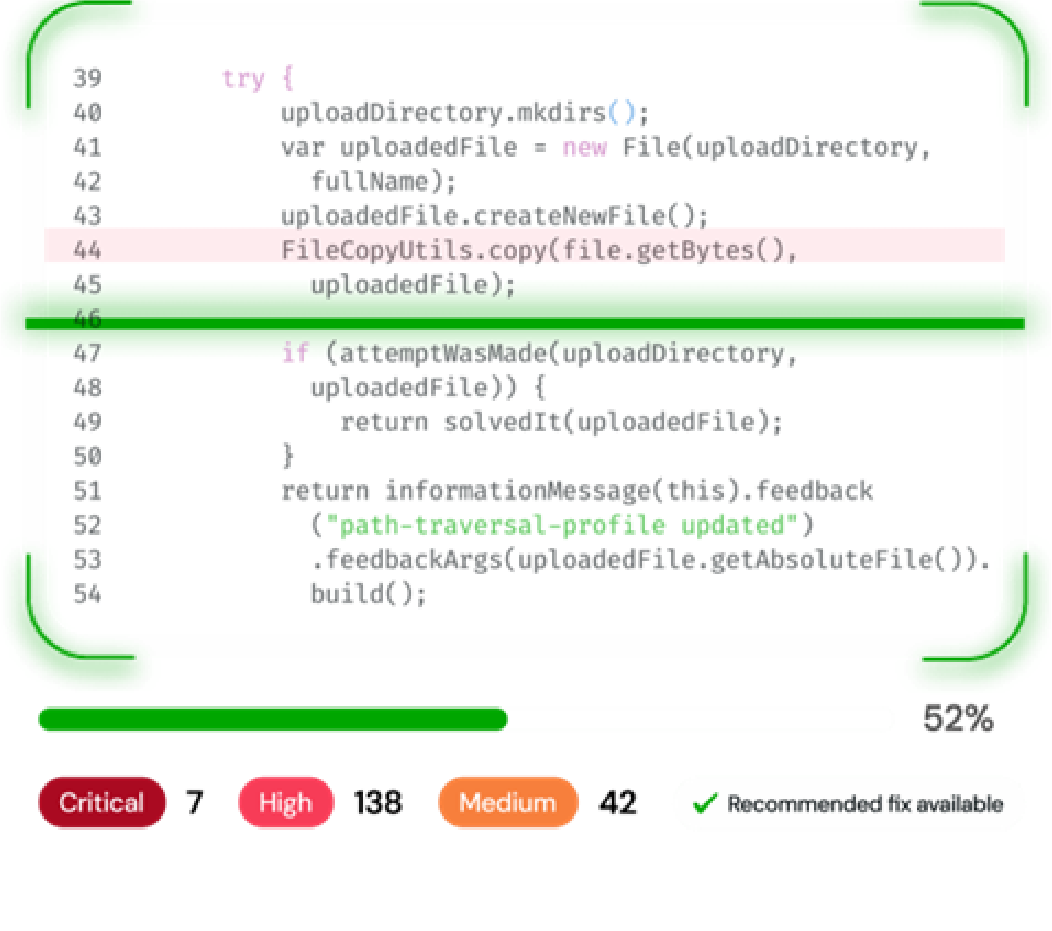
コードやOSS、コンテナ等をアプリケーションのあらゆる構成要素をスキャンし、正確に素早く脆弱性を把握します。
- 迅速かつスケーラブルなスキャン
- 包括的なSBOM(ソフトウェア部品表)の生成と出力
- 「到達可能性」分析による精度の高いリスク可視化
- 機密情報の漏洩防止と悪意のあるパッケージの検出
- ライセンス・コンプライアンスの自動分析
- 開発者向けのコードレベル修正提案
- コンテナ・Kubernetes環境とのシームレスな統合
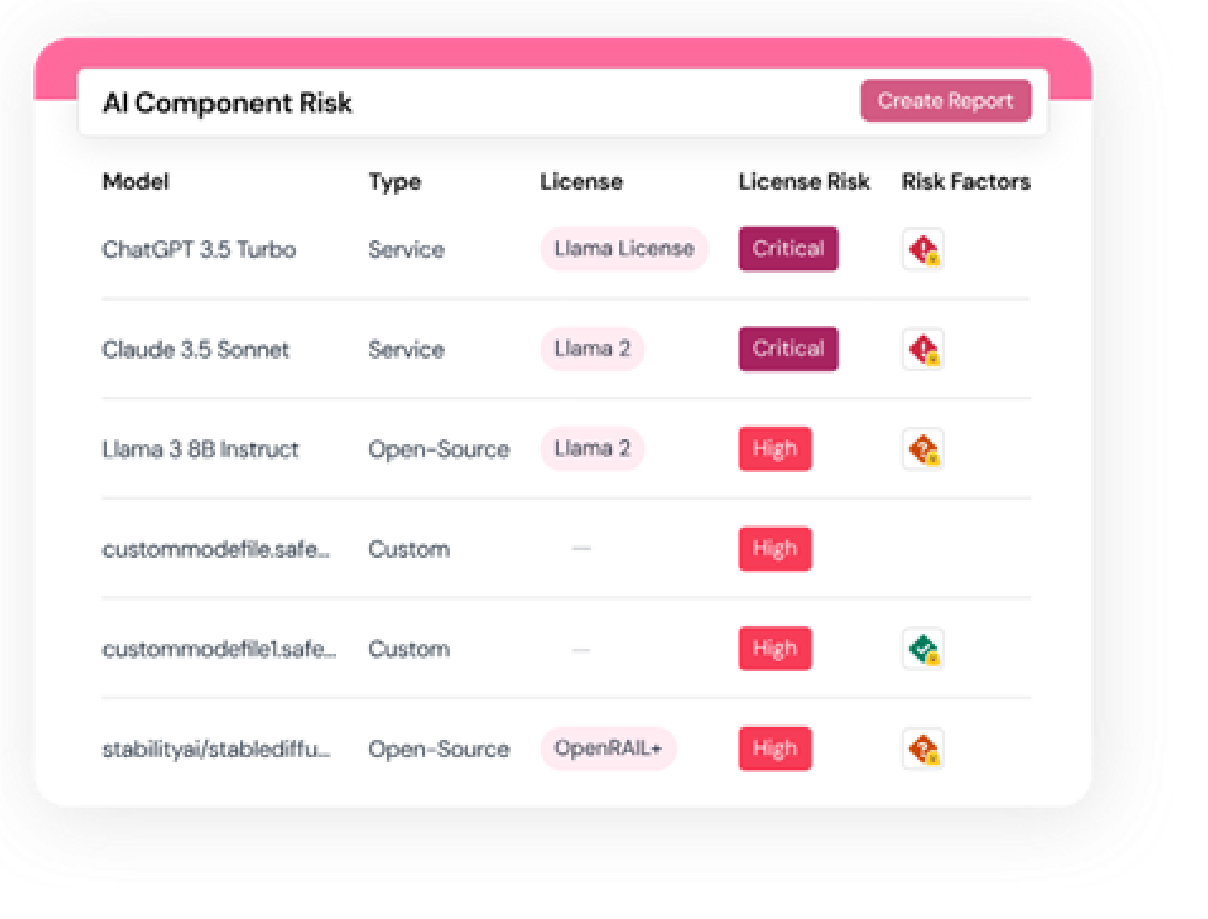
Mend AIは、アプリケーションに組み込まれたAIコンポーネント特有のリスクを可視化し、安全なAI活用をサポートする機能です。
- AI-BOM(AI部品表)の作成
アプリケーション内で使用されているすべてのAIコンポーネントを可視化・リスト化します。 - AI特有のリスク検出
既知の脆弱性や悪意のあるパッケージ、ライセンスリスクを正確に特定します。 - 設定の保護
AIエージェントの構成(設定)におけるセキュリティを確保します。
Mend AI Premium(有償アドオン) さらに高度なAIセキュリティが求められる環境向けに、以下の追加機能を提供します。
- 詳細なセキュリティレポート
AIモデルに潜むリスクをまとめた検出レポートを出力します。 - システムプロンプトの保護
プロンプトインジェクションなどを防ぐため、システムプロンプトのセキュリティを強化します。 - AIレッドチーミング
悪意のあるプロンプトを意図的に送信することで、AIモデルの弱点や脆弱性を実践的にテスト・検証します。
Mend Renovateは、古くなった依存関係(ライブラリなど)を自動で検知し、アップデートのためのプルリクエストを作成するツールです。
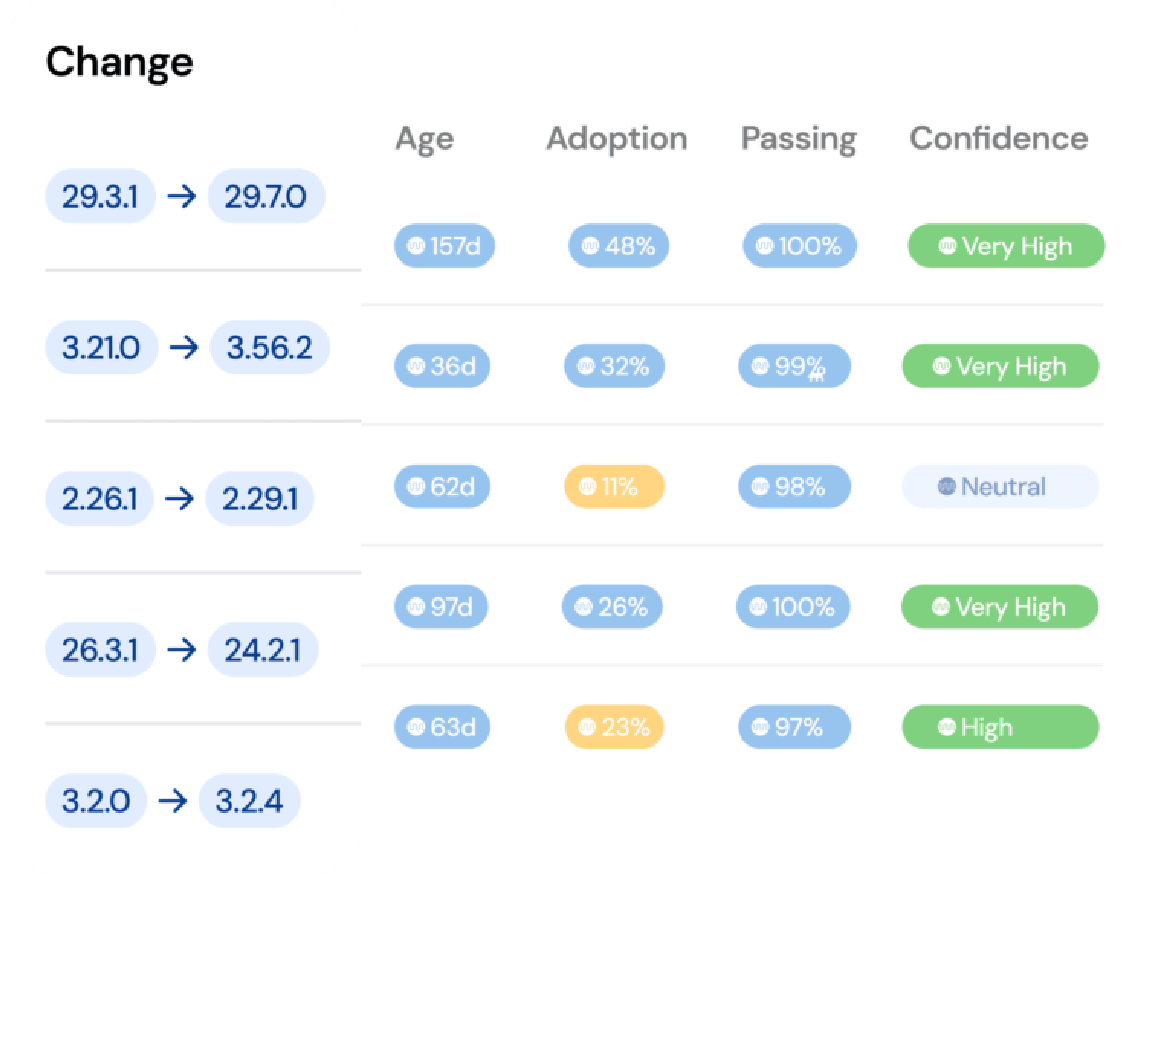
最大の特徴は、アップデート後にアプリケーションが正常に動作するかどうか(互換性が壊れないか)を予測する「マージ信頼度(Merge Confidence)」機能です。このスコアは、以下の客観的なデータに基づいて算出されます。
- リリースからの経過日数
- 他のRenovateユーザー間での利用実績(普及率)
- 該当パッケージの自動テスト通過率
この機能により、技術的負債を効率的に削減するとともに、開発チームはシステム停止のリスクを気にすることなく、自信を持ってアップデートを実施できるようになります。