用語解説
ネットワーク分離は、システムをインターネット系と基幹系に切り離すことで攻撃経路を断ち、情報漏えいリスクを最小化するための基本的なセキュリティ手法だ。高い安全性を得られる一方で、業務効率の低下や運用コスト増といった課題も伴う。近年はVDIやセキュアブラウザなど論理分離技術の普及により、従来の物理分離の制約を緩和しつつ、安全性と利便性の両立を図る動きが広がっている。
ネットワーク分離は、行政機関がインターネット系と基幹業務系を物理的・論理的に切り離し、外部からの攻撃経路を遮断するための仕組みである。
日本の行政では「情報漏えいは絶対に許されない」という文化と制度的圧力が強く、利便性より安全性を優先する価値観が根付いている。その象徴が三層分離(インターネット系・LGWAN系・マイナンバー系)である。ネットワーク分離が強く採用される背景には、2015年の年金情報流出事件が決定打となり、総務省が全国自治体に三層分離を要請したことがある。これによりLGWAN側のインシデントが大幅に減少し、「分離すれば安全になる」という実績が形成された。また行政は一件の漏えいでも政治問題化するため、民間のように“許容可能なリスク”を前提にできず、最も確実な対策として分離が選ばれ続ける。さらに総務省ガイドラインやFISC基準など強い規制が存在し、ネットワーク分離は事実上の義務として行政システムの設計思想を規定している。
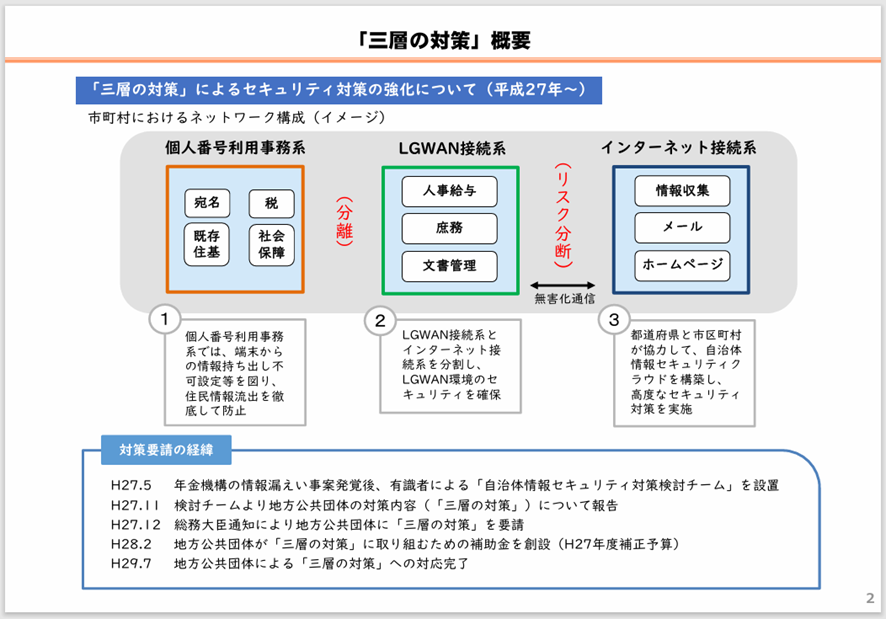
出典:地方公共団体における情報セキュリティポリシーに関するガイドラインの改定等に係る検討会(第4回) 令和4年6月2日資料
ネットワーク分離には大きなメリットがある。第一に、インターネット系と基幹業務系を物理的・論理的に切り離すことで攻撃経路を遮断でき、マルウェア感染が基幹系へ到達しないためセキュリティ強度が極めて高い。第二に、端末感染が即情報漏えいにつながる構造を避けられ、漏えいリスクを最小化できる。第三に、総務省ガイドラインやFISC基準など強い規制への確実な準拠が可能で、行政にとって最優先のコンプライアンスを担保できる。
一方でデメリットも大きい。物理分離ではPC二台運用が必要となり、インターネット情報を業務で活用できず、テレワークも困難になるなど業務効率が低下する。さらにネットワークや機器の二重化によりコストが増加し、論理分離では設定ミスがセキュリティホールとなるなど運用も複雑化する。つまり、安全性を最大化すると利便性が最小化するという構造的トレードオフが存在する。これこそがGovTechが民間Tech導入と根本的に異なる理由であり、行政は利便性より「確実な安全」を優先せざるを得ない。
GovTechが民間Tech導入と根本的に異なる理由は、行政がネットワーク分離という制度的・文化的制約を前提に技術を扱わざるを得ない点にある。
民間企業では利便性・効率・コストが最優先で、セキュリティは事業継続のための投資として位置付けられる。多少のリスクを許容しつつクラウドや外部サービスを柔軟に採用できる。しかし行政では、セキュリティは“公共の信頼そのもの”であり、一度の情報漏えいが政治問題化し、組織の存続や首長の責任に直結する。リスク許容という概念が成立しないため、最も確実な対策としてネットワーク分離が選択され続けてきた。
さらに自治体の三層分離に象徴されるように、法令・ガイドラインが分離を事実上義務化している。行政の技術導入は「何が便利か」ではなく「制度上許されるか」が判断基準となる。ネットワーク分離は安全性を最大化する一方で、業務効率の低下やコスト増、運用の複雑化を招くが、それでも行政は公共の信頼を守るために分離を優先する。つまりGovTechとは、民間のような自由な技術導入ではなく、「制度・文化・責任構造という強固な枠組みの中で、どのように技術を適用できるか」を設計する営みであり、この点が民間Techと決定的に異なる。
現在、ネットワーク分離は、従来の“物理的に切り離すことで安全性を確保する”という発想から、「安全性を維持しつつ利便性を取り戻す」方向へ確実にシフトしている。
背景には、行政業務が高度化し、インターネット上の情報・クラウドサービスを活用しないと業務効率が著しく低下するという現実がある。そこで近年は、VDI/DaaS(仮想デスクトップ)、セキュアブラウザによるWeb分離、リモートデスクトップ、クラウド上の隔離コンテナなど、論理分離を前提とした新しい技術が普及している。これらは「基幹系は守るが、インターネット利用は安全に許容する」という構造を実現し、端末やネットワークを直接インターネットにつなぐことなく、必要な情報だけを安全に取得できる仕組みを提供する。結果として、従来の物理分離が抱えていたPC二台運用、テレワーク困難、情報収集の制約といった課題を大幅に緩和しつつ、行政が求める高いセキュリティ水準を維持できるようになった。論理分離は、ネットワーク分離の“次の段階”として、行政の利便性と安全性の両立を可能にする新しいバランスを形づくりつつある。
【参考】