用語解説
自治体委託先へのランサムウェア被害が相次ぐ中、委託先の脆弱性が自治体全体のリスクに直結しています。攻撃の波及が地域全体に及んだ事例から、自治体と委託先を一体で守る新たなセキュリティモデルへの転換が求められています。
2026年4月、山形県山形市のシステムインテグレーター YCC情報システム のファイルサーバーがランサムウェア攻撃を受け、同社が自治体から受託して保管していた個人情報が暗号化·窃取された可能性が判明しました。
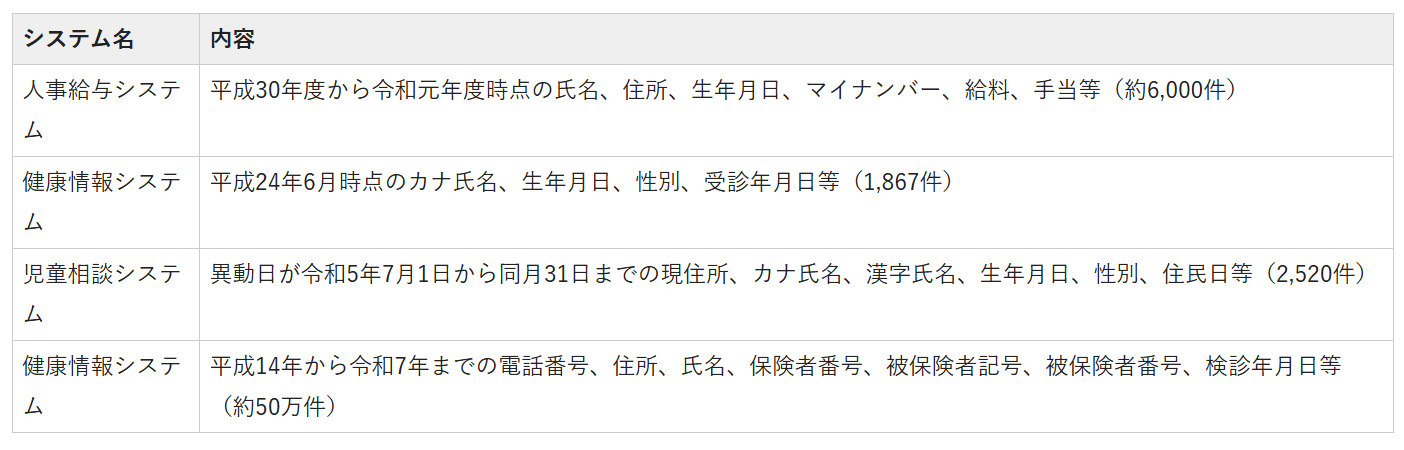
最も大きな影響を受けたのは山形市で、健康情報システムのデータ約50万件、人事給与システム約6000件、児童相談システム2520件など、計約51万件の個人情報が漏えいした可能性があると発表されています。氏名·住所·生年月日に加え、マイナンバーや健康情報といった機微情報も含まれていました。また、山形県では約2万6800件、東根市では約21万8000件の個人情報がサーバー内に保管されていたことが確認され、広範囲な影響が明らかになりました。
侵入経路は4月時点で特定されておらず、YCCはランサムウェアの種類を把握しているが「セキュリティ上の理由」で非公表としています。攻撃は自治体だけではなく、山形新聞社や山形交通など民間企業にも波及し、地域全体のデジタル·サプライチェーンの脆弱性が露呈する事態となりました。
漏えいのおそれがあるシステムと内容
今回のYCC情報システム事件のような「委託先経由のサプライチェーン攻撃」は、従来の自治体セキュリティ対策では防ぎきれない構造的問題です。だからこそ、対策は「自治体単体」ではなく “委託先·クラウド·ネットワーク·運用” を一体で再設計することが必要になります。以下、実現可能な対策と、それを実現する具体的ソリューションを体系的に整理します。
技術面で委託先経由のサプライチェーン攻撃を防ぐには、委託先を“内部”とみなす従来モデルを捨て、ゼロトラスト·暗号化·監査の3点を軸に再設計することが不可欠です。
まず、ゼロトラスト化により委託先ネットワークを信頼せず、すべてのアクセスを認証·検証し、最小権限でデータに触れさせることが必要です。具体的には、Microsoft Entra ID や Okta、Zscaler などが実装手段となります。
次に、住民情報やマイナンバー等の機微データは暗号化し、委託先に生データを渡さず、必要部分のみを参照させる構造にし、Azure Confidential Computing や AWS KMS、匿名化ツールなどを利用します。
委託先の端末·サーバーにEDR導入を義務化し、監査ログを自治体側にもミラーリングすることで、ランサムウェアの挙動を早期検知することも効果的です。Microsoft Defender、CrowdStrike、SentinelOne などが代表例です。
これらを組み合わせることで、システム防御の強化につながり、委託先が攻撃されても自治体データを守ることができます。
契約と監査を中心に、委託先管理そのものを再設計することも重要です。
委託契約には統一的なセキュリティ要件書を必須化し、EDR導入、ログ保全、暗号化、SOC監視、インシデント報告義務、罰則を明文化します。総務省「自治体情報セキュリティガイドライン(2023)」準拠のテンプレートや NIST SP800‑171 を基盤にしたフレームワークが有効で、委託先の最低ラインを制度的に担保できます。
さらに、委託先のセキュリティ水準を“信頼”ではなく“検証”で確保するため、年1回の第三者監査、脆弱性診断、ペンテストを義務化し、成熟度をスコア化して継続的に改善させます。NRI Secure や LAC、Deloitte、PwC などの外部評価サービスを活用することで、委託先のリスクを可視化し、自治体側の統制力を強化できます。
これにより、委託先が攻撃されても被害を最小化する堅牢なガバナンスが実現します。
被害を最小化するためには、事後対応力を高めることが必要です。その際、復旧可能性の確保と初動対応の高速化が鍵になります。
まず、バックアップはランサムウェアの感染経路から切り離し、オフラインやクラウドに分離保管することで、攻撃を受けても確実に復旧できる体制を整えます。Veeam のイミュータブルバックアップや Azure/AWS Backup が有効です。自治体CSIRTと委託先CSIRTを連携させ、24時間のSOC監視を行い、封じ込め→調査→復旧の初動手順を標準化することも、被害拡大を防ぐ上で効果があります。Microsoft SentinelやSplunk ESによるSIEM/SOAR運用を取り入れることで、迅速な検知と対応が可能になります。
ガバメントクラウドへの移行は、委託先のローカルサーバーにデータを置かず、クラウド側で統一的にセキュリティを管理することでサプライチェーン攻撃の構造的リスクを減らす施策です。監査·ログ·暗号化が標準化され、委託先のセキュリティに依存しない運用ができます。
山形市のセキュリティ事例から、「委託先経由のサプライチェーン攻撃」の教訓が見えてきます。再発防止のためには、「委託先のセキュリティは自治体のセキュリティそのもの」を前提に、データを委託先に置かない、委託先をゼロトラストで管理、ログ·EDR·暗号化を標準化、クラウドで統一管理という方向に再設計することが必要です。