用語解説
官公庁で生成AIを導入する際、最大の論点は「機密性の高い行政データをどう安全に扱うか」であり、セキュリティは導入可否や運用方法を左右する中心要素です。個人情報や政策文書を扱う行政では、クラウド利用時のデータ接収リスクや誤情報生成、サプライチェーン脆弱性など多層的な課題が存在します。最新ガイドラインが求めるセキュリティ要件と、官公庁が選択すべきオンプレ・閉域型AIの実像を整理します。
官公庁における生成AI導入では、扱う情報の性質からセキュリティが最重要課題となります。行政は日常的に、個人情報、内部検討資料、政策文書など高い機密性を持つデータを扱うため、外部クラウド型AIに入力した情報が学習に利用されたり、国外サーバで処理されたりすることで第三国政府によるデータ接収の可能性が指摘されています。また、生成AIは入力データをモデル改善に利用する仕組みを持つ場合があり、個人情報保護の観点からも厳格な管理が不可欠です。AI特有の誤情報生成やバイアス混入で行政判断の正確性を損なうリスクを生むことや、AIを提供する企業やクラウド基盤等の脆弱性が行政システム全体に波及するサプライチェーンリスクも無視できません。
これらを踏まえ、以下5つの論点が重要になります。
官公庁における安全な生成AI活用のためには、これらの論点をクリアすることが必要です。
2025年に策定された「行政の進化と革新のための生成AIの調達・利活用ガイドライン」では、官公庁が生成AIを導入する際のセキュリティ要件が詳細に定義されています。
ガイドラインではまず「利用前のルール整備」を必須としており、機密情報をクラウド型生成AIに入力しないこと、入力・出力データがサービス側に保存され得る点を理解した上で利用することが求められています。調達・契約時には、情報セキュリティインシデント対応手順の整備、データ保存方法や学習利用の有無の明確化、有害情報や偽情報の出力制御、個人情報・知財の適切な取り扱い、さらにロバスト性(安定性)や説明可能性の確保が必須項目としてチェックされます。また、生成AIが行政判断に与える影響の大きさを踏まえ、扱う情報の機密性、利用範囲、出力の影響度などから「高リスクAI」を判定する仕組みが導入されており、高リスクと判断された場合はアドバイザリーボードの助言を受けることが求められます。これらの要件は、行政の信頼性を損なわずに生成AIを活用するための最低限のセキュリティ基盤として位置づけられています。
上記ガイドラインでは、「約款型クラウドサービスは原則として機密情報を扱えない」、「国外サーバ利用時はデータ接収リスクがある」と明記されています。そのため、機微情報を扱う業務については、オンプレ型または閉域型を選択するという判断が合理的になります。
警察庁の報告でも、「外部ネットワークに接続された環境での生成AI利用はリスクが大きい」とされ、オンプレ型の構築が進められています。
2026年時点で、官公庁で利用可能な「オンプレ型生成AI」の選択肢は、主に OSS(オープンソース)系LLMを自庁内サーバで運用する方式と国内ベンダーが提供する閉域・オンプレ対応モデルの2系統に分かれます。特に、警察庁が実証したように、クローズド環境でOSSモデルを運用する方式は官公庁で現実的な選択肢とされています。
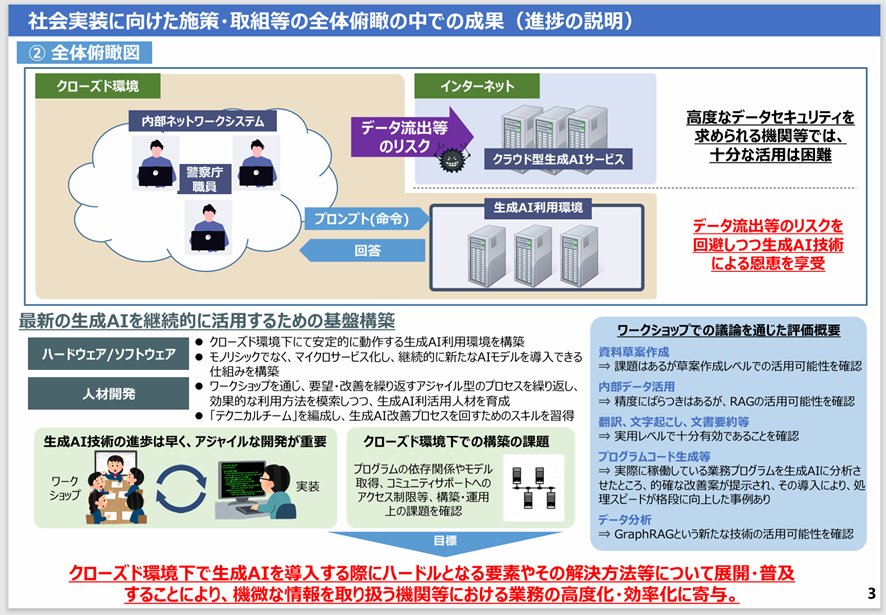
警察庁の調査研究でも、最新のOSSモデルをオンプレ環境で利用可能な基盤を構築したと報告されています。
代表的なOSSモデルとしては、Meta社のLlama 3 / Llama 2 系、Mistral AI社のMistral / Mixtral 系、EleutherAIのGPT-NeoX / GPT-J 系、ELYZA社、 rinna社、Aozora、国立情報学研究所(NII)主宰のLLM-jp などのJapanese LLMがあります。
メリットとしては、データが外部に出ないためセキュリティが高いこと、カスタマイズの自由度が高いこと、ライセンス条件次第でコストを抑えられることなどが挙げられます。一方で、モデル更新を自前で行う必要があることやGPUサーバ調達・運用の負荷などのデメリットもあります。
ガイドラインでは特定製品名は示されていませんが、NEC、富士通、NTT、日立などの国内ベンダーは官公庁向けに「閉域・オンプレ対応LLM」を提供し始めています。
これらは政府機関向けにセキュリティ要件を満たす形で提供されるのが特徴です。国内データセンターを持ち、閉域網での運用が可能であること、サポート・保守が手厚いことなどがメリットです。
行政機関の庁内ネットワーク(オンプレ)とクラウド環境を専用線接続・LGWAN連携・閉域SIM・閉域ホスティングなどでインターネットを経由せずに安全に接続する方式です。現在、ベンダーが提供する「閉域クラウド+オンプレ連携」ソリューションが増加しつつあります。
官公庁で使われている代表的ソリューション
| 区分 | 具体例 | 主な用途 |
| 閉域専用線接続 | IIJクラウドエクスチェンジ、AWS Direct Connect | Microsoft 365、基幹業務クラウド化 |
| LGWAN閉域クラウド接続 | NTT東日本 LGWAN-外部閉域利用サービス | AWS/Azureの閉域利用 |
| 閉域コミュニケーション | LoopGate | 庁内常時接続・会議 |
| ハイブリッド基盤 | 新宿区の次期イントラネット (ソフトバンク) | オンプレ+クラウド統合 |