用語解説
サイバーレジリエンスは、攻撃を完全に防ぐことが難しい現代において、被害を最小化し迅速に復旧する力を重視する概念である。NISTの5機能「識別・防御・検知・対応・復旧」を軸に、事業継続を前提とした総合的な対策が求められ、企業の存続にも直結する重要性が高まっている。
サイバーレジリエンスは、単に攻撃を防ぐだけではなく、攻撃や障害が発生した場合に事業への影響を最小限に抑え、迅速に復旧・回復する能力のことである。この概念の基盤となる「レジリエンス」は、心理学や組織論でも用いられる「困難な状況から立ち直る力」を意味し、サイバーセキュリティの分野では防御力だけではなく回復力に重きを置いている。
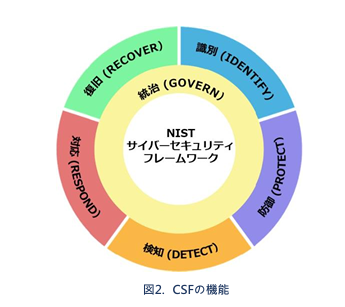
米国国立標準技術研究所(NIST)が策定したサイバーセキュリティフレームワーク(NIST CSF)は、組織がサイバーリスクを管理するための指針であり、サイバーレジリエンスを実現するための代表的な枠組みである。NIST CSFは、セキュリティ対策を「識別(Identify)」「防御(Protect)」「検知(Detect)」「対応(Respond)」「復旧(Recover)」の5つのコア機能で整理している。
「識別」は、保有する情報資産やシステムを把握し、潜在的なリスクを評価する機能である。「防御」は、アクセス制御やセキュリティ教育などにより、サイバー攻撃による被害を防止・低減する取り組みを示す。「検知」は、不正アクセスや異常な動作を早期に発見するための監視や分析を行う機能である。「対応」は、インシデント発生時に被害拡大を防ぐための計画や対応活動を実施する段階であり、「復旧」は、影響を受けたシステムや業務を迅速に回復させ、再発防止につなげる機能である。
サイバーレジリエンスと従来のサイバーセキュリティの大きな違いは、「攻撃を防ぐこと」を重視するか、「攻撃を受けることを前提に被害を最小限に抑え、速やかに復旧すること」を重視するかという考え方にある。従来のサイバーセキュリティでは、ファイアウォールやウイルス対策ソフトなどを用いて外部からの攻撃を防ぎ、システムへの侵入を阻止することが主な目的である。しかし、近年のサイバー攻撃は高度化・巧妙化しており、100%侵入を防ぐことは現実的ではない。そのため、サイバーレジリエンスでは、万が一攻撃者の侵入を許した場合でも、被害を最小限に抑えながら重要な業務を継続し、迅速にシステムを復旧させる能力が重視される。つまり、従来のサイバーセキュリティが「攻撃を防ぐ」ことを中心とするのに対し、サイバーレジリエンスは「防御」と「復旧・事業継続」を組み合わせ、組織全体の対応力を高める考え方である。
デジタル化の進展やクラウド利用、テレワークの普及により、企業のIT環境は社内外を問わず複雑化している。そのため、従来型の境界線型セキュリティだけでは十分ではなく、ゼロトラストの考え方を取り入れつつ、事業継続性を考慮したサイバーレジリエンス戦略が必要である。ガートナーは、サイバーレジリエンス戦略を持たない組織の多くが、将来的に存続の危機に直面する可能性があると指摘している。
企業がサイバーレジリエンスを高めるためには、事業継続計画(BCP)や情報システムのセキュリティ対策、組織全体のレジリエンスを統合した取り組みが求められる。これにより、サイバー攻撃や自然災害、経済低迷などの困難な状況においても、事業運営を継続し、被害を最小限に抑えることが可能となる。
サイバーレジリエンスとは、現代の企業に求められる攻撃を前提とした包括的なセキュリティ戦略であり、単なる防御にとどまらず、脅威の検知・対応・復旧を含む総合的な能力を指すものである。デジタルリスクが増大する中で、サイバーレジリエンスは事業継続性を確保し、組織の存続と成長を支える重要な概念となっている。
サイバーレジリエンスを強化する上での課題として、まずセキュリティ対策に必要な人材やコストの不足が挙げられる。特に中小企業では、専門的な知識を持つ人材の確保や高度なセキュリティ対策への投資が難しく、十分な体制を構築できない場合がある。また、サイバー攻撃の手法は日々進化しており、一度対策を整備すれば十分というものではなく、継続的な見直しや訓練が必要である。企業内の一部門だけではなく、経営層や従業員全体がサイバーリスクを理解し、組織全体で対応する意識を持つことも重要な課題である。
今後は、AIを活用した脅威検知や自動対応技術の発展により、より迅速かつ効果的なサイバー攻撃への対応が期待される。ゼロトラストの考え方やサプライチェーン全体でのセキュリティ強化など、従来の境界型防御に依存しない取り組みも重要になる。サイバーレジリエンスは単なるIT部門の課題ではなく、企業の事業継続や社会的信用を守るための経営課題として、今後さらに重要性が高まると考えられる。